L’intelligence artificielle offre aux entreprises et aux institutions des possibilités inédites en matière de productivité, d’innovation et d’efficacité. Mais derrière ces opportunités se cachent des menaces parfois insoupçonnées, susceptibles de compromettre leurs données, leurs finances et leur réputation. Comment profiter de cette révolution technologique sans exposer son organisation ? C’est autour de cette préoccupation que s’est articulée la masterclass intitulée « IA & Cybersécurité : les 10 risques qui menacent votre organisation et comment les transformer en avantage », animée par Dr Zakaria Sawadogo, dans le cadre de Le Faso Digital.
Un message électronique apparemment envoyé par un directeur général, une instruction urgente de virement, un document confidentiel soumis à un assistant d’intelligence artificielle pour gagner du temps ou encore une application développée en quelques minutes grâce à l’IA. Derrière ces gestes devenus presque ordinaires peuvent se dissimuler des risques majeurs pour les organisations. C’est à travers des situations concrètes que Dr Zakaria Sawadogo, enseignant-chercheur et spécialiste de l’intelligence artificielle et de la cybersécurité, a conduit les participants à sa masterclass dans l’univers des nouvelles menaces numériques. Ses travaux, situés à la croisée de la technologie, des politiques publiques et des enjeux de gouvernance numérique en Afrique, ont nourri une intervention qui invitait autant à comprendre les risques qu’à adopter les bons réflexes.
Modérée par Clémence Tuina, journaliste à la Radiodiffusion télévision du Burkina (RTB), productrice et formatrice, la rencontre a permis d’aborder les vulnérabilités auxquelles sont confrontées les entreprises et les institutions à mesure que l’intelligence artificielle s’intègre dans leurs pratiques professionnelles. Au cœur des échanges, l’idée selon laquelle l’IA ne doit pas être considérée uniquement comme un outil permettant d’aller plus vite. Son adoption doit s’accompagner d’une réflexion sur la sécurité, la responsabilité et la place de l’humain dans les processus de décision.
Quand l’intelligence artificielle devient une arme entre les mains des fraudeurs
Pour illustrer les nouvelles formes de cybercriminalité, Dr Zakaria Sawadogo s’est notamment intéressé aux deepfakes et à la fraude au dirigeant. Grâce à l’intelligence artificielle, les cybercriminels peuvent désormais imiter de manière particulièrement convaincante la voix, l’image ou encore le style rédactionnel d’une personne. Un collaborateur peut ainsi recevoir un message qui semble provenir de son supérieur hiérarchique, lui demandant d’effectuer une opération urgente. Le danger ne se limite d’ailleurs pas aux applications de messagerie instantanée. « Cette façon de faire n’est pas seulement par WhatsApp, même par les mails. Il y a des mails, ça arrive en fait que les collaborateurs reçoivent des mails dans ce sens-là », a expliqué le conférencier. Selon lui, il suffit parfois à un attaquant de disposer d’un ancien message envoyé par un responsable pour en reproduire les caractéristiques à l’aide de l’IA. Le résultat peut être suffisamment crédible pour tromper un employé peu vigilant.
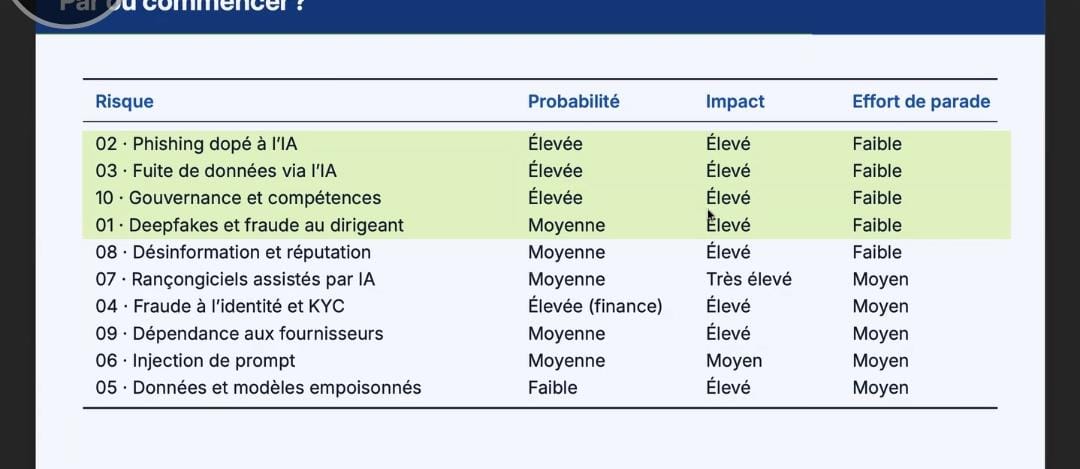
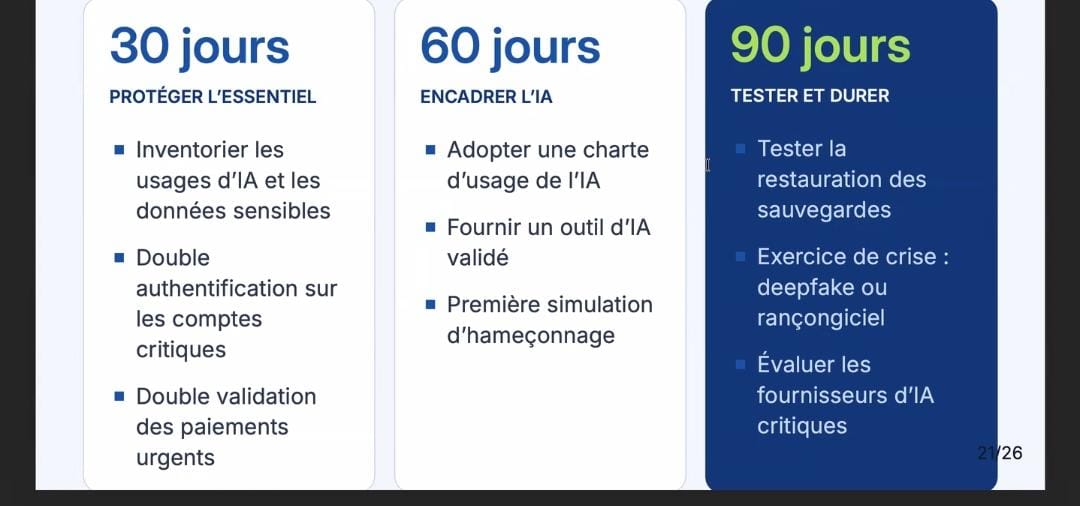
À cette menace s’ajoute le phishing, ou hameçonnage, dont l’efficacité est aujourd’hui renforcée par l’intelligence artificielle et les techniques d’ingénierie sociale. Les cybercriminels peuvent analyser les comportements de leurs cibles, exploiter les informations publiées sur les réseaux sociaux et concevoir des messages personnalisés, sans les maladresses qui permettaient autrefois de repérer certaines tentatives de fraude. Banques, opérateurs de télécommunications, administrations ou responsables d’entreprise peuvent ainsi être imités dans le but d’obtenir des informations confidentielles ou de pousser une personne à accomplir une action frauduleuse. Face à ces pratiques, Dr Sawadogo recommande notamment le renforcement des mécanismes d’authentification, la double validation des opérations sensibles, les campagnes de sensibilisation et les simulations régulières de phishing. Il insiste également sur la nécessité de disposer, au sein des organisations, d’un canal permettant aux collaborateurs de signaler rapidement les messages ou comportements suspects. Car, au-delà des dispositifs techniques, la vigilance humaine demeure une composante essentielle de la cybersécurité.
La fuite des données, un risque au cœur des nouveaux usages
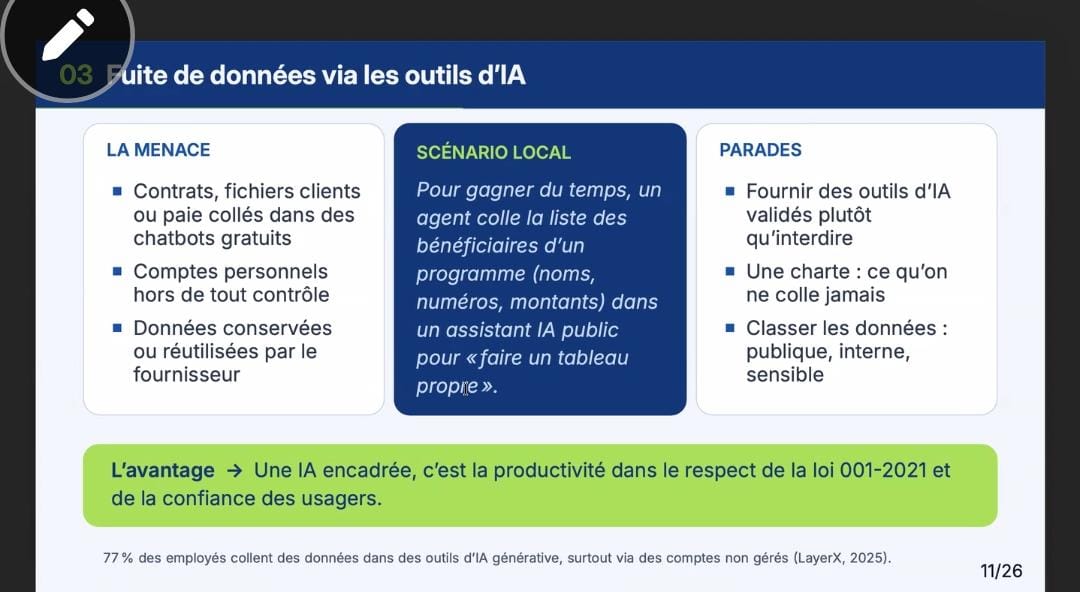
Parmi les dix menaces présentées, la fuite des données à travers les assistants d’intelligence artificielle a particulièrement retenu l’attention. Aujourd’hui, de nombreux professionnels utilisent ces outils pour rédiger des correspondances, analyser des documents, préparer des rapports ou traiter des informations internes. Pour obtenir des réponses pertinentes, ils sont naturellement amenés à fournir du contexte, parfois sans mesurer la sensibilité des informations partagées. Or, comme l’a expliqué Dr Sawadogo, les données introduites dans un assistant externe ne restent pas nécessairement sur l’ordinateur de l’utilisateur. Leur traitement dépend notamment de l’architecture du service, de ses conditions d’utilisation et des paramètres de confidentialité appliqués. Le risque apparaît lorsque des collaborateurs soumettent, sans précaution, des documents stratégiques, des informations personnelles ou des données confidentielles à des outils qui n’ont pas été préalablement évalués et autorisés par leur organisation. Le spécialiste a ainsi invité les entreprises et les institutions à définir clairement les catégories de données pouvant être utilisées avec l’IA et celles qui doivent impérativement rester protégées.
À lire : Le Faso Digital 2026 : Comprendre l’intelligence artificielle pour mieux se l’approprier au Burkina
Autre menace abordée : l’empoisonnement des données et des modèles. Il s’agit, pour un acteur malveillant, d’introduire des informations fausses ou altérées dans les données utilisées par un système afin d’influencer ses résultats. Cette manipulation peut conduire une intelligence artificielle à produire des réponses biaisées ou à orienter certaines décisions dans une direction souhaitée par l’attaquant. Le conférencier a notamment évoqué les enjeux informationnels liés aux conflits internationaux pour illustrer l’importance de cette menace, particulièrement préoccupante lorsque les outils numériques participent à la formation des opinions ou à la prise de décision. La masterclass a également abordé la fraude à l’identité et aux procédures de vérification des clients (KYC), les rançongiciels assistés par IA, les injections de prompt, la désinformation, les atteintes à la réputation et la dépendance aux fournisseurs technologiques. Autant de risques qui montrent que la cybersécurité ne relève plus exclusivement des informaticiens, mais concerne désormais l’ensemble des acteurs d’une organisation.
Des applications qui fonctionnent, mais sont-elles sécurisées ?
Dr Zakaria Sawadogo s’est également attardé sur une pratique qui prend de l’ampleur : la génération de codes informatiques à l’aide de l’intelligence artificielle. Si ces outils permettent de développer rapidement des sites web et des applications, leur utilisation sans connaissances suffisantes en programmation peut exposer les utilisateurs à des vulnérabilités importantes. Le conférencier a notamment attiré l’attention sur les dépendances logicielles proposées par certains assistants, les défauts de sécurité susceptibles de se retrouver dans le code généré ainsi que les fichiers de configuration et métadonnées laissés dans les répertoires des applications. Ces éléments, lorsqu’ils sont mal gérés, peuvent constituer des points d’entrée pour des personnes malveillantes. Le problème, selon lui, réside notamment dans la tendance à privilégier la rapidité de production au détriment des vérifications nécessaires. Une application peut parfaitement fonctionner tout en présentant des failles de sécurité, donc pour éviter de telles situations, Dr Sawadogo recommande une revue complète du code généré, la vérification des dépendances, la suppression des informations sensibles inutiles et la correction des vulnérabilités avant tout déploiement. Cette démarche implique de conserver des compétences humaines capables d’évaluer les productions de l’intelligence artificielle. Le spécialiste a d’ailleurs insisté sur un principe transversal à l’ensemble de sa présentation : la revue humaine ne doit jamais être sacrifiée au nom du gain de temps. Confier systématiquement à une intelligence artificielle la vérification de ce qu’une autre intelligence artificielle a produit, sans contrôle indépendant adapté, reviendrait à déplacer le problème plutôt qu’à le résoudre. L’automatisation doit donc permettre aux professionnels de consacrer davantage de temps à l’analyse, à la vérification et aux décisions qui engagent leur responsabilité.
Comment contextualiser les réponses de l’IA sans compromettre les données ?
La question de la protection des informations a également alimenté les échanges avec les participants. Intervenant à cette occasion, Dr Cyriaque Paré, promoteur de Le Faso Digital, a félicité le conférencier et la modératrice pour leur implication dans la réussite de Le Faso Digital. Il a notamment salué la fidélité de Dr Sawadogo à l’événement, après sa participation à une conférence lors de l’édition précédente. Il a ensuite soulevé une préoccupation qui traduit bien le dilemme auquel sont aujourd’hui confrontés les utilisateurs professionnels de l’intelligence artificielle. Comment obtenir des réponses véritablement contextualisées sans communiquer aux assistants numériques des documents institutionnels ou des informations susceptibles d’être compromises ? En effet, plus les données transmises à un assistant sont précises, plus celui-ci dispose d’éléments pour produire un résultat adapté aux besoins de son utilisateur. Mais cette recherche de pertinence peut entrer en contradiction avec les exigences de confidentialité. « Comment concilier cette exigence de devoir nourrir l’IA et en même temps d’éviter de donner à l’IA des données qui peuvent être compromises ? », a interrogé Dr Cyriaque Paré.
En réponse, Dr Zakaria Sawadogo a reconnu toute la complexité de cette problématique. Pour lui, une solution structurelle serait de développer des intelligences artificielles propres aux organisations ou des solutions nationales dont l’hébergement, le traitement et la gouvernance des données seraient maîtrisés. « Je pense que la solution radicale serait que nous construisions nos propres IA. En ce moment, nous pouvons donner nos données parce que nous savons où les données vont. Nous savons où les données sont stockées », a-t-il expliqué. Il a ainsi évoqué la perspective de disposer, au Burkina Faso, d’assistants performants capables de répondre aux besoins locaux tout en offrant une meilleure maîtrise des informations traitées. Et en attendant, le spécialiste recommande de recourir à l’anonymisation des documents avant leur transmission à des assistants externes.
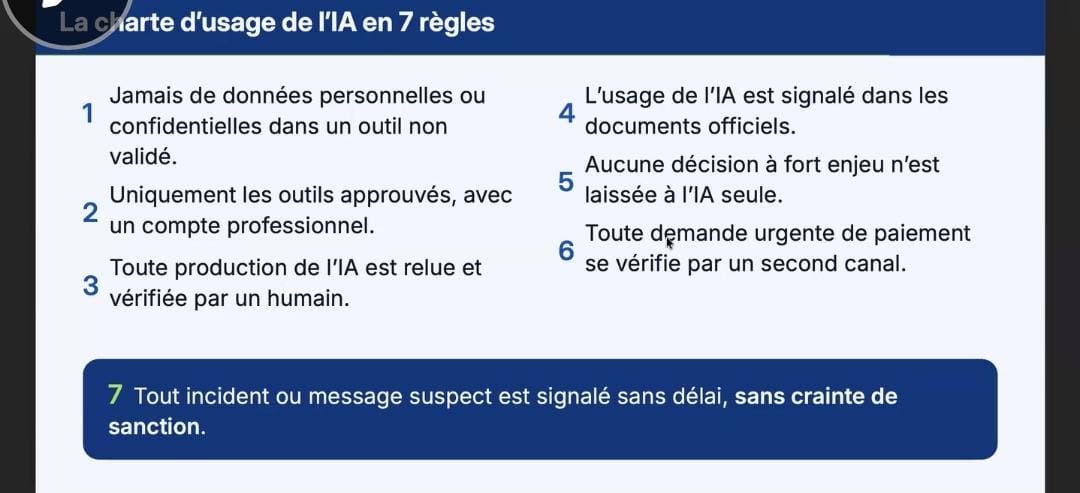
Concrètement, il s’agit de retirer les noms, les informations personnelles et les éléments confidentiels, puis de les remplacer, lorsque cela est possible, par des variables neutres. Une fois le document traité par l’IA, les informations nécessaires peuvent être réintroduites dans un environnement maîtrisé, après vérification. Une méthode qui demande certes un travail supplémentaire, mais qui, selon lui, permet de mieux concilier les impératifs de productivité et de confidentialité. Pour Dr Sawadogo, cette difficulté doit aussi encourager les acteurs africains à investir davantage dans le développement de leurs propres solutions technologiques.
Farida Thiombiano
Lefaso.net
Source: LeFaso.net
Commentaires récents