Le téléphone portable est devenu un outil incontournable pour les transactions financières quotidiennes. Transferts d’argent, paiements de factures et réception de fonds s’effectuent désormais en quelques clics. Mais cette facilité d’utilisation expose également les utilisateurs à diverses formes de fraude. C’est autour de cette problématique que s’est tenue une masterclass sur le thème : « Mon argent sur mon téléphone : 10 réflexes pour utiliser les services financiers numériques en toute sécurité ». Une rencontre d’échanges organisée dans le cadre de la deuxième édition de Le Faso Digital, une initiative portée par le média en ligne Lefaso.net.
Invité à partager son expertise avec les participants, Brice Koué, responsable des relations publiques en charge du digital chez Wave Mobile Money Group, a expliqué les mécanismes de la fraude numérique et présenté des mesures pratiques pour mieux protéger les comptes de monnaie électronique. Pendant cette session interactive, modérée par Valentin Waongo, consultant et formateur aux métiers du digital, le spécialiste a rappelé que la sécurité financière numérique repose autant sur les dispositifs techniques des opérateurs que sur la vigilance des utilisateurs.
Une sécurité qui engage l’opérateur et le client
De prime abord, le conférencier, Brice Koué, a souligné que le développement des services financiers numériques a considérablement facilité l’accès aux transactions, notamment pour les personnes qui ne disposent pas nécessairement d’un compte bancaire. Cette évolution, qui permet d’envoyer de l’argent à distance ou de régler des factures sans se déplacer, s’accompagne toutefois de nouveaux risques.
« Aujourd’hui, le mobile money n’est plus une révolution sur le continent. C’est une réalité que nous connaissons depuis une quinzaine d’années dans différents pays, avec une adoption de plus en plus importante des services financiers numériques. Mais cette adoption vient aussi avec un certain nombre de problèmes, puisque nous sommes désormais nombreux à utiliser ces services et donc potentiellement exposés aux risques qui y sont liés. Ces risques peuvent néanmoins être réduits grâce à des gestes simples, à condition que chacun comprenne son rôle dans la protection de son argent », a-t-il expliqué.
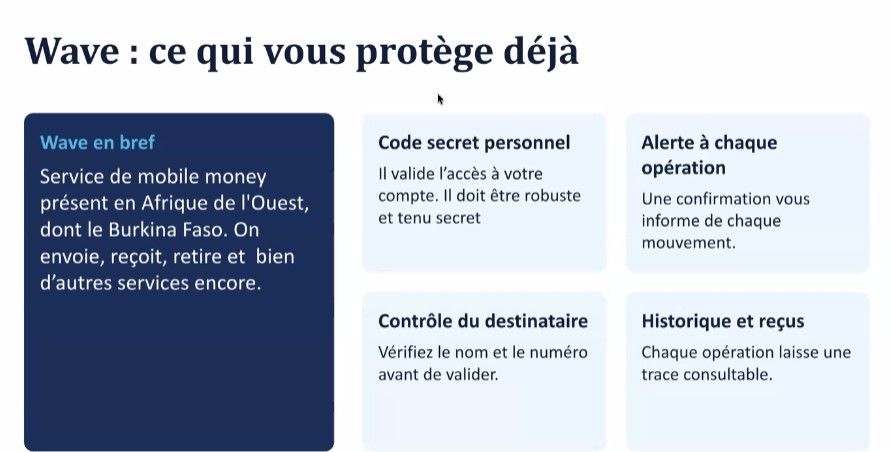
Pour lui, la sécurité ne peut pas reposer exclusivement sur l’entreprise qui fournit le service. Elle suppose une collaboration entre l’opérateur, responsable de la protection technique de sa plateforme, et le client, qui doit sécuriser son téléphone et préserver la confidentialité de ses informations.
« Il y a d’abord la sécurité de l’infrastructure, qui relève de l’opérateur et concerne notamment la protection de la plateforme, le chiffrement des données et les mécanismes de détection des fraudes. Mais il y a également la sécurité qui relève de l’utilisateur lui-même. Nous avons donc trois niveaux de protection : la plateforme, le téléphone et le client. Pour que l’ensemble fonctionne correctement, chacun doit jouer sa partition. L’opérateur doit sécuriser son application, tandis que l’utilisateur doit protéger son appareil, garder ses codes secrets et faire preuve de vigilance dans ses décisions », a insisté Brice Koué.
L’ingénierie sociale, une menace majeure…
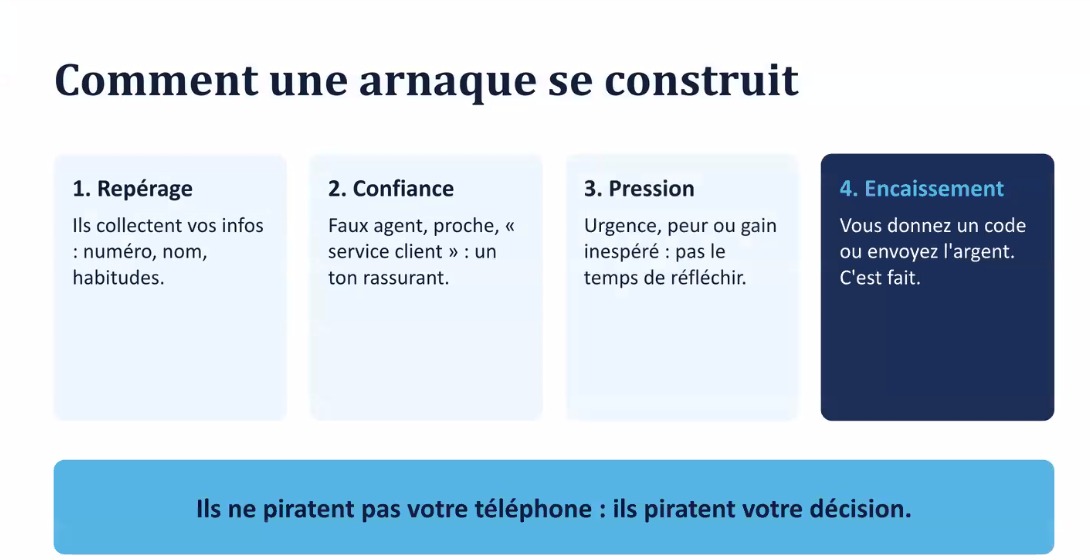
Au cours de son exposé, Brice Koué a particulièrement attiré l’attention sur l’ingénierie sociale, une technique qui consiste à manipuler psychologiquement une personne afin de lui soutirer des informations confidentielles ou de la pousser à effectuer une opération financière.
Contrairement à certaines formes de cyberattaques qui nécessitent l’exploitation d’une faille informatique, cette méthode s’appuie avant tout sur la confiance, la peur, l’urgence ou l’appât du gain.
« Dans beaucoup de situations, le fraudeur n’a pas besoin de pirater techniquement votre application. Il cherche plutôt à pirater votre décision. Il peut vous appeler en utilisant votre nom et votre prénom, se présenter comme un agent du service client, vous expliquer que votre compte doit être sécurisé ou vous annoncer que vous avez gagné un cadeau. Une fois qu’il a établi une relation de confiance avec vous, il crée un sentiment d’urgence pour vous empêcher de réfléchir et vous amener à lui communiquer les informations qui lui permettront d’accéder à votre compte », a-t-il détaillé.
Selon Monsieur Koué, les informations publiées sur les réseaux sociaux peuvent également être exploitées par les fraudeurs pour rendre leurs scénarios plus crédibles. Connaître le nom d’une personne ou certaines de ses habitudes peut suffire à instaurer un climat de confiance, avant de lui demander des données plus sensibles.
Le spécialiste a notamment mis en garde contre les appels de personnes qui prétendent représenter un service financier et demandent un code reçu par SMS pour prétendument débloquer, sécuriser ou vérifier un compte.
« Il faut retenir une règle fondamentale : aucun agent du service client ne doit vous demander de lui communiquer votre code secret ou un code de validation reçu par SMS. Même si la personne connaît votre nom, même si elle maîtrise le vocabulaire du service et même si elle vous met en confiance, cela ne signifie pas qu’elle est réellement un agent de l’opérateur. Dès qu’on vous demande un code confidentiel, vous devez vous arrêter et ne rien communiquer. C’est votre argent qui est en jeu », a-t-il prévenu.
Il a également invité les utilisateurs à se méfier des messages annonçant des gains inattendus, des investissements particulièrement avantageux ou des cadeaux conditionnés au clic sur un lien.
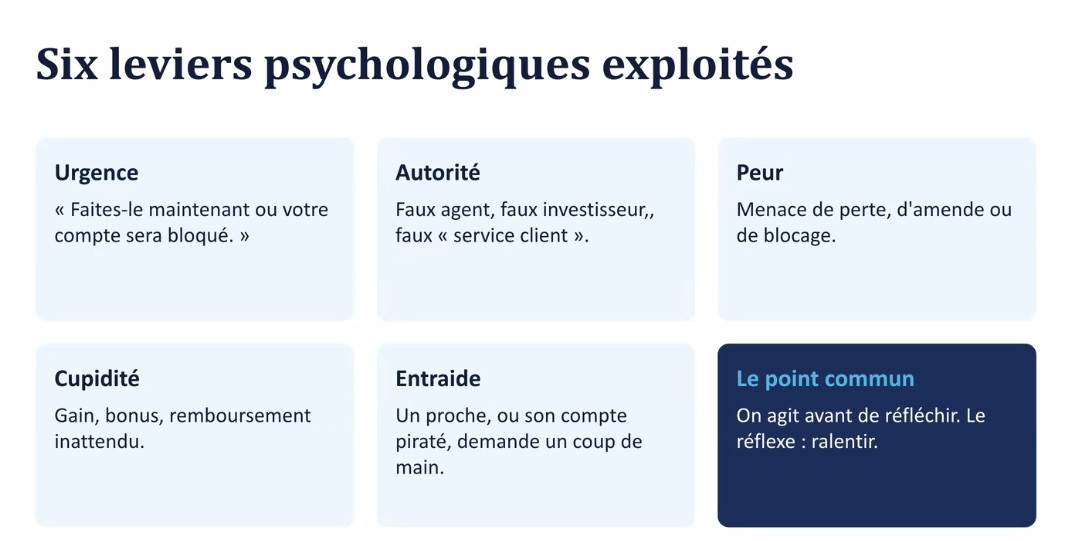
« Nous devons comprendre que les fraudeurs exploitent plusieurs leviers psychologiques : l’autorité, lorsqu’ils se font passer pour des agents ou des responsables ; la peur, lorsqu’ils menacent de bloquer un compte ; l’urgence, lorsqu’ils exigent une réaction immédiate ; mais aussi l’appât du gain et la solidarité, lorsqu’ils prétendent qu’un proche est en difficulté. Le point commun de toutes ces situations, c’est qu’on cherche à nous faire agir avant de réfléchir. Le premier réflexe doit donc être de ralentir », a-t-il conseillé.
Des applications douteuses aux faux transferts d’argent…
Outre les manipulations téléphoniques, le responsable des relations publiques en charge du digital chez Wave Mobile Money Group a alerté sur les dangers liés au téléchargement d’applications provenant de sources non officielles et à l’ouverture de liens suspects.
Certaines applications malveillantes peuvent permettre à des individus mal intentionnés d’accéder à des informations présentes sur le téléphone, voire de surveiller certaines activités de l’utilisateur. Il a donc recommandé de télécharger les applications uniquement depuis les magasins officiels, notamment Google Play Store et l’App Store, de verrouiller systématiquement son appareil et d’effectuer les mises à jour de sécurité.
« Le téléphone est comme une maison dans laquelle se trouvent plusieurs chambres. Les applications de messagerie, les réseaux sociaux et les services financiers sont autant de pièces qui contiennent des informations personnelles. Si vous laissez la porte de la maison ouverte, c’est-à-dire si votre téléphone n’est pas verrouillé, vous facilitez l’accès à ces informations. Et si vous téléchargez une application malveillante, vous risquez de donner à un fraudeur la possibilité de surveiller vos activités. Il faut donc protéger son téléphone avant même de penser à protéger les applications qui s’y trouvent », a-t-il illustré.
Autre scénario abordé : les faux messages de réception d’argent. Dans ce cas, le fraudeur envoie un SMS qui imite une notification de transfert, puis appelle la victime pour lui expliquer qu’il a effectué une transaction par erreur et lui demander de rembourser immédiatement la somme.
Le piège consiste à pousser la personne à transférer son propre argent sans vérifier si les fonds annoncés ont réellement été crédités sur son compte.
« Lorsque quelqu’un vous appelle pour vous dire qu’il vous a envoyé de l’argent par erreur, ne vous précipitez pas pour le lui renvoyer. Ouvrez votre application officielle et vérifiez votre solde ainsi que l’historique des transactions. Un SMS peut être copié et envoyé sans qu’aucun transfert n’ait réellement eu lieu. Même si l’argent apparaît effectivement dans votre compte, vous ne devez pas effectuer vous-même un nouveau transfert pour rembourser la personne. Demandez-lui de contacter le service client de l’opérateur afin que la situation soit vérifiée et que la procédure appropriée soit engagée », a recommandé Brice Koué.
Il a expliqué qu’un remboursement effectué dans la précipitation peut exposer le client à une seconde perte, notamment si le transfert initial est ensuite annulé par son expéditeur lorsque cette fonctionnalité est disponible.
Dix réflexes pour protéger son argent
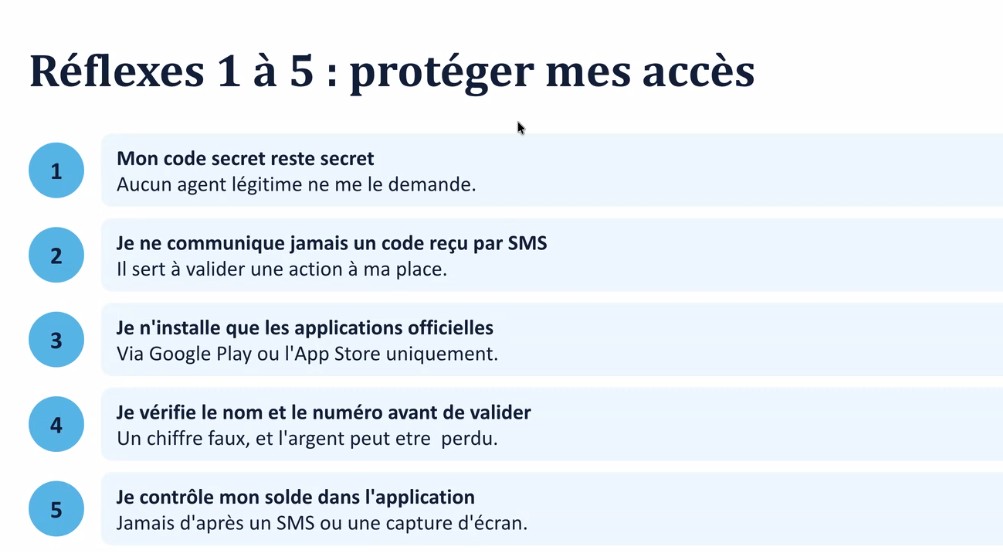
Pour permettre aux participants de retenir les principales mesures de prévention, le spécialiste a résumé les bonnes pratiques à adopter au quotidien. Il a notamment insisté sur la confidentialité des codes, la vérification des destinataires et la prudence face aux sollicitations inhabituelles.
Au cours de la masterclass, dix réflexes essentiels ont été présentés pour renforcer la sécurité des transactions financières sur téléphone. Il s’agit notamment de garder son code secret confidentiel et de ne jamais communiquer un code de validation reçu par SMS, quel que soit le prétexte avancé par l’interlocuteur. Le conférencier a également invité les participants à télécharger uniquement des applications officielles, à vérifier systématiquement le numéro du destinataire avant chaque transfert et à contrôler régulièrement leur solde ainsi que l’historique de leurs opérations.
Il a d’ailleurs insisté sur la nécessité de se méfier des demandes urgentes, des menaces et des promesses de gains inattendus, souvent utilisées par les fraudeurs pour piéger leurs victimes. Il a recommandé de contacter le service client uniquement par les canaux officiels, de verrouiller son téléphone et de maintenir son système à jour. La consultation des notifications et des reçus de transaction permet également de vérifier les opérations effectuées et de conserver des preuves en cas de problème. Enfin, en cas de doute, il est conseillé d’interrompre immédiatement l’échange suspect et de vérifier les informations auprès de l’opérateur avant toute action.
Le spécialiste a également recommandé d’éviter les réseaux Wi-Fi publics lorsqu’ils ne sont pas indispensables, de protéger sa carte SIM et de ne pas choisir un code secret facile à deviner, comme une suite de chiffres, une date de naissance ou les derniers chiffres d’un numéro de téléphone.
« Un code secret doit rester secret et être difficile à deviner. Il ne faut pas choisir une combinaison simplement parce qu’elle est facile à mémoriser, notamment lorsqu’elle correspond à votre année de naissance ou à une date qui peut être connue de votre entourage. Je demande à tous ceux qui utilisent des codes faciles de les modifier dès maintenant. La protection de votre argent commence par ces gestes simples, que vous pouvez effectuer directement depuis votre application », a-t-il souligné.
Que faire en cas de fraude ou de vol du téléphone ?
Les échanges avec les participants ont également permis d’aborder la conduite à tenir lorsqu’un utilisateur soupçonne une fraude, communique accidentellement un code confidentiel ou perd son téléphone.
Brice Koué a recommandé de modifier immédiatement le code secret lorsque cela est possible et de contacter sans délai le service client. En cas de vol de l’appareil, il a précisé que, pour Wave, le client peut exceptionnellement appeler depuis le téléphone d’un proche afin de demander le blocage de son compte, après les vérifications de sécurité nécessaires.
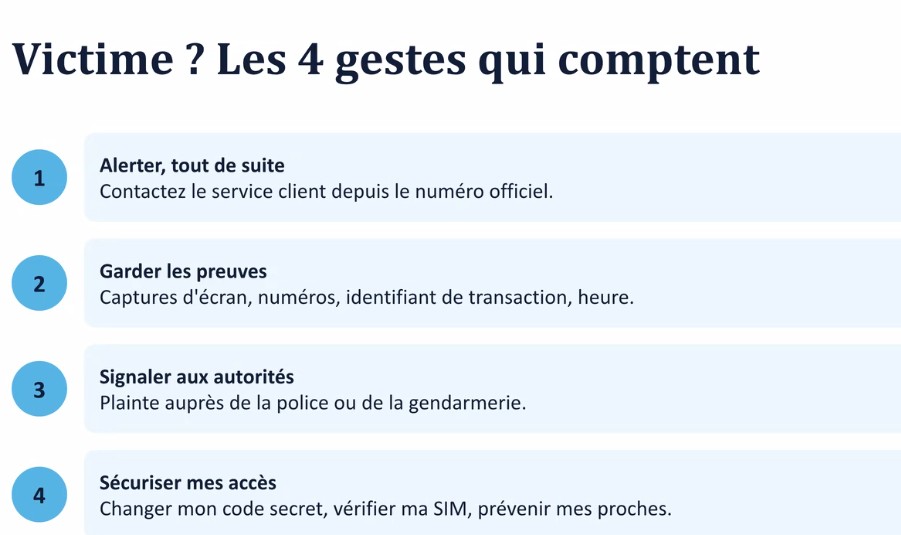
« Si vous pensez avoir été victime d’une arnaque, le premier réflexe n’est pas de publier une vidéo sur les réseaux sociaux pour raconter ce qui s’est passé. Il faut immédiatement contacter le service client. Selon les circonstances, une réaction rapide peut permettre de prendre des mesures de protection avant que les fonds ne soient retirés. Il faut également conserver les preuves, notamment les numéros utilisés, les messages reçus et les références des transactions, puis signaler les faits aux autorités compétentes afin qu’une enquête puisse être menée », a-t-il développé.
Répondant à une question sur les transferts effectués par erreur, il a précisé que certaines fonctionnalités d’annulation peuvent être accessibles directement dans l’application Wave, selon les conditions applicables et le déploiement de la fonctionnalité. Il a toutefois distingué le transfert d’argent entre particuliers du paiement marchand, dont les règles peuvent être différentes.
Au cours des échanges, il a aussi indiqué que les clients se trouvant à l’étranger pouvaient, selon les options disponibles dans l’application, contacter Wave par WhatsApp. Il a invité les utilisateurs à vérifier les coordonnées du service client directement auprès des canaux officiels de l’entreprise.
Une responsabilité partagée pour renforcer la confiance numérique
En conclusion, Brice Koué a rappelé que la sécurité des services financiers numériques ne dépend pas uniquement des dispositifs techniques mis en place par les opérateurs. Elle exige également des comportements responsables de la part des utilisateurs, appelés à faire preuve de prudence dans chacune de leurs opérations.
« Il faut retenir que la sécurité est une responsabilité partagée. L’opérateur doit assurer la protection technique de son infrastructure et de son application, mais le client doit également protéger ses accès, ne jamais communiquer ses codes et éviter de prendre des décisions sous la pression. Quand une personne vous appelle pour vous demander de l’argent, vous annoncer un gain ou vous réclamer un code, prenez le temps de vérifier. Si vous avez un doute, raccrochez et contactez directement le service client. En matière de sécurité numérique, quelques secondes de prudence peuvent vous éviter de perdre votre argent », a-t-il conclu.
Hanifa Koussoubé
Lefaso.net
Source: LeFaso.net
Commentaires récents